PEEP: Chrome ve Edge’i Host Komut Yürütme İçin Arka Kapıya Dönüştüren Tehdit
PEEP Post-Exploitation Aracı Ortaya Çıktı
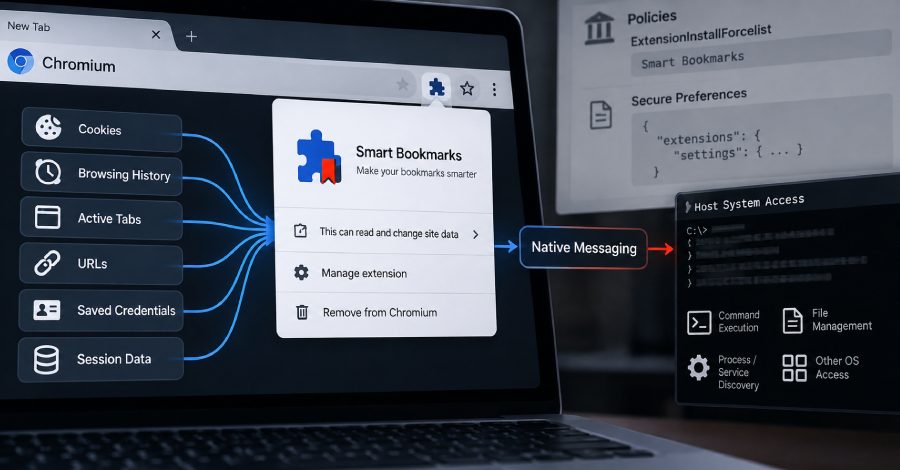
Siber güvenlik araştırıcıları, Chrome ve Microsoft Edge web tarayıcılarını hedef alan ileri seviye bir tehdit ortaya çıkardılar. PEEP adlı bu Chromium tabanlı post-exploitation aracı, yer işareti yönetim uzantısı olarak maskelenerek kurbanların sistemlerine yükleniyor.
Teknik Yapısı ve İşleyiş Mekanizması
Araçın kurulması, hedef sistem üzerinde yönetici erişimi veya kod yürütme ayrıcalığı gerektiriyor. PEEP yükleyicisi, uzantıyı doğrudan tarayıcı profillerine enjekte ederek Chrome Web Store güvenlik denetimlerini ve kullanıcı onay istemlerini atlatıyor.
Bu yöntem, Chromium’un kendi Secure Preferences (Güvenli Tercihler) mekanizmasını sahteleyerek çalışıyor; bu sayede tarayıcının yerleşik güvenlik mekanizmaları kandırılıyor.
Siber Tehdit Açısından Önemi
PEEP’in post-exploitation (suistimal sonrası) karakteri, zaten sisteme giriş sağlamış saldırganların tarayıcı ortamından komut yürütme ve ek faaliyetler gerçekleştirebilmesini sağlıyor. Bu durum, ağ bölümlendirmesi zayıf olan veya kötü niyetli sistem içi faaliyetleri izlemeyen kuruluşlar için ciddi bir risk oluşturuyor.
Koruma Önlemleri
Kurumsal BT yöneticileri, aşağıdaki adımları dikkate almalıdır:
- Tarayıcı profillerine yazma erişimini sınırlandırmak
- Sistem ve kullanıcı düzeyindeki kod yürütme ayrıcalıklarını en aza indirmek
- Tarayıcı uzantılarının yüklenmesini merkezi politikalar üzerinden kontrol etmek
- Endpoint detection ve response (EDR) çözümleri ile anormal tarayıcı davranışlarını izlemek
- Chromium tabanlı tarayıcıların güncel tutulmasını sağlamak
Kaynak: The Hacker News