Kaspersky: Uzay Sistemleri Siber Saldırıların Hem Hedefi Hem de Aracı Olabilir
Uzay Altyapısı Siber Tehdit Analizi
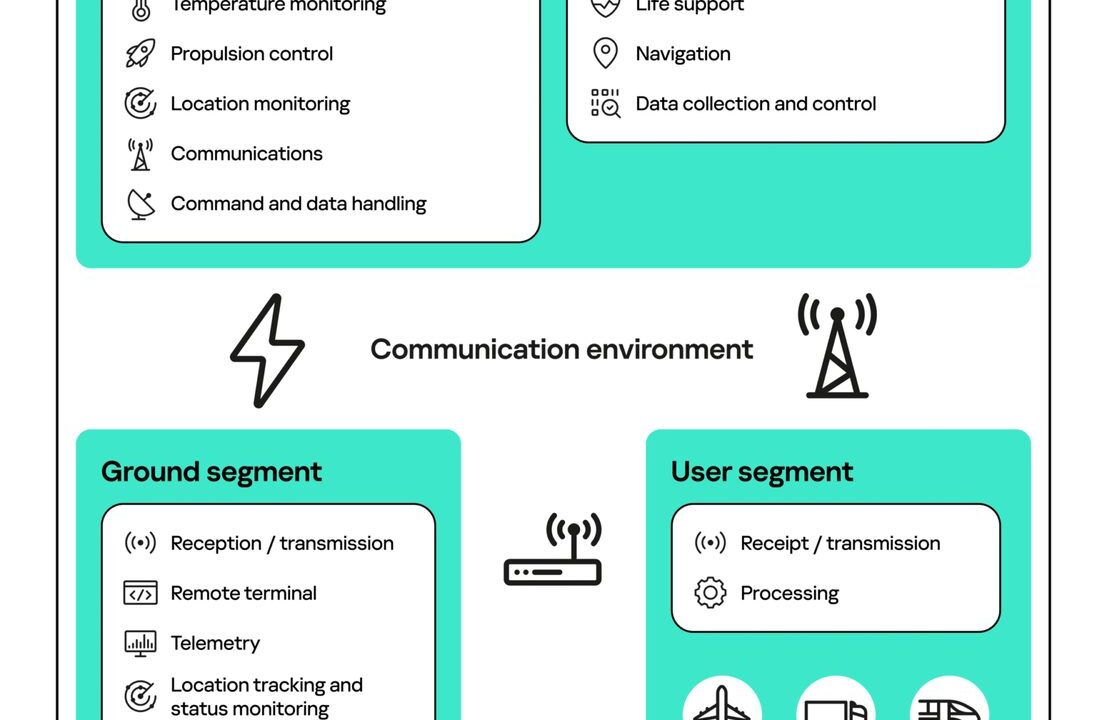
Kaspersky ICS CERT tarafından yayımlanan güncel rapor, 1957’den 2020’li yılların başına kadar kayıtlara geçmiş 100’den fazla siber olayın uzay sistemlerini hedef aldığını göstermektedir. Modern dönemde bir uzay sistemi, yalnızca yörüngede konumlandırılan uyduları değil; yer kontrol istasyonları, karasal iletişim hatları, kullanıcı terminalleri ve üçüncü taraf yazılımlardan oluşan karmaşık, birbiriyle bağlantılı bir ağ yapısını kapsamaktadır.
Saldırganlar Zincirin En Zayıf Halkalarını Hedefliyor
Tehdit aktörleri çoğunlukla bu bütünleşik sistemin en erişilebilir ve güvenlik seviyesi en düşük noktalarını hedef almaktadır. Kaspersky’nin önceki araştırmaları, Küresel Navigasyon Uydu Sistemleri (GNSS) üzerindeki kritik risklerin boyutunu açığa çıkarmıştır. 2023 yılında Karadeniz bölgesindeki GPS/GNSS sinyal yanıltma (spoofing) olaylarındaki keskin artışının ardından, araştırmacılar dünya genelindeki 70 donanım üreticisiyle iş birliği yaparak internet erişimine açık GNSS cihazlarını incelemiştir.
Denetim sonucunda, 3.000’den fazla GNSS alıcısının doğrudan internet kaynaklı saldırılara maruz olduğu tespit edilmiştir. Bu durum:
- Denizcilik ve gemi navigasyonu
- Havacılık ve uçak rehberliği
- Kara lojistiği ve konumlandırma sistemleri
açısından ciddi operasyonel riskler barındırmaktadır. Kaspersky, kuruluşlara GNSS alıcılarını dış ağ erişimine kapalı tutmasını veya internet bağlantısının kaçınılmaz olduğu senaryolarda cihazları güçlü kimlik doğrulama mekanizmalarıyla korumasını önermektedir.
APT Grupları Uydu Altyapısını Gizli Kanal Olarak Kullanıyor
Tehdit aktörleri kötü niyetli faaliyetlerini gizlemek amacıyla uydu altyapısını paravan olarak sıklıkla kullanmaktadırlar. 2010’lu yıllar boyunca Turla ve Whitebear gibi Gelişmiş Kalıcı Tehdit (APT) grupları, sunucu iletişimlerini şifrelenmemiş uydu iniş hattı trafiği üzerinden yönlendirerek benzeri görülmemiş gizlilik seviyesi elde etmiştir.
Uydu sinyallerine müdahalenin düşük teknik eşiği, bu sorunu derinleştirmektedir. 2009 yılında bile Orta Doğu’daki milis gruplar, askeri sistemlerden gelen şifrelenmemiş video yayınlarını ticari piyasada satılan düşük maliyetli yazılımlarla ele geçirebilmiştir. Günümüzde Thrip gibi sofistike APT grupları, kritik uzay altyapılarını izlemek veya doğrudan kesintiye uğratmak amacıyla uydu operatörlerini ve coğrafi bilgi/haritalama veritabanlarını hedef almaya devam etmektedir.
Viasat KA-SAT Saldırısı ve AcidRain Zararlı Yazılımı
2022 yılında uydu operatörü Viasat’ın KA-SAT ağına yönelik büyük çaplı siber saldırı gerçekleştirilmiştir. Hatalı yapılandırılmış bir VPN cihazı üzerinden başlatılan saldırıda, tehdit aktörleri "AcidRain" adlı veri silici (wiper) malware konuşlandırmış ve Avrupa genelinde yaklaşık 30.000 uydu terminalini devre dışı bırakmıştır. Bu kesinti, dolaylı yoldan 5.800’den fazla rüzgar türbininin uzaktan operasyonunu durdurmuştur.
AcidPour: Daha Geniş Yelpazeli Tehdit
Sandworm APT grubuyla ilişkilendirilen "AcidPour" adlı devam malware’inin 2024’teki keşfi, bu tehlikeli eğilimin tırmanmakta olduğunu göstermektedir. AcidPour, selefi AcidRain’den farklı olarak, çok daha geniş bir Linux yönlendirici, uydu modemi ve veri depolama sistemi yelpazesini hedef almaktadır.
Sonuç: Bütünleşik Güvenlik Yaklaşımı Gerekliliği
Kaspersky Güvenlik Analizi Uzmanı Ekaterina Rudina konuyla ilgili yaptığı açıklamada, bir uzay sisteminin yalnızca yörünge unsurlarından ibaret olmadığını, yer tabanı altyapısı, haberleşme hatları ve kullanıcı ekipmanları dahil tüm katmanların saldırı potansiyelini taşıdığını vurgulamıştır. Uzay altyapısının güvenliği, siber ve fiziksel tehdit aktörleri tarafından potansiyel olarak istismar edilebildiği için, bütünleşik bir güvenlik stratejisinin gerekli olduğu sonucu ortaya çıkmaktadır.


