Kaspersky, macOS kullanıcılarını hedef alan ileri MacSync varyantını tespit etti
Kaspersky’nin Keşfi: MacSync Tehdidinin Evrilmiş Biçimi
Kaspersky araştırma ekibi, macOS işletim sistemini hedef alan "MacSync" adlı ileri bir bilgi hırsızı (infostealer) yazılımının yeni, geliştirilmiş varyantını ortaya çıkardı. İlk olarak 2024–2025 döneminde AMOS hırsız yazılımının bir türevi olarak görülen MacSync, Eylül 2026’ya gelindiğinde kapsamlı bir evrim geçirmiş durumdadır. Bu son sürüm, karmaşık bir bulaşma zinciri ve çok katmanlı saldırı yöntemi kullanarak hedef sistemlere hem bilgi hırsızı bileşeni hem de arka kapı (backdoor) yazılımı yerleştirmektedir.
Saldırı Mekanizması ve Sosyal Mühendislik
Saldırı yöntemi sosyal mühendislik tekniklerine dayanmaktadır. İlk aşamada, kötü amaçlı bir dosya kullanıcının cihazına ulaştırılır. Saldırganlar bu dosyayı meşru bir uygulama olarak sunmaktadırlar; belge paylaşım uygulaması, kripto cüzdan uygulaması veya diğer yaygın programlar gibi gösterilmektedir. Kullanıcı sahte uygulamayı indirdikten sonra cihazda bir dizi kötü amaçlı indirme ve manipülasyon gerçekleştirilir.
Bulaşma zincirinin bazı aşamalarında, saldırganlar iCloud takvim girişlerinden yararlanmaktadırlar. Herkese açık iCloud takvim girdilerinde .ics formatında depolanan dosyalar, saldırı yönteminin bir parçası olarak kullanılmaktadır. Bu yöntem, yazılımı dağıtma ve gizleme açısından saldırganların tekniğinin ne kadar sofistike olduğunu göstermektedir.
İnfostealer Bileşeninin Davranışı
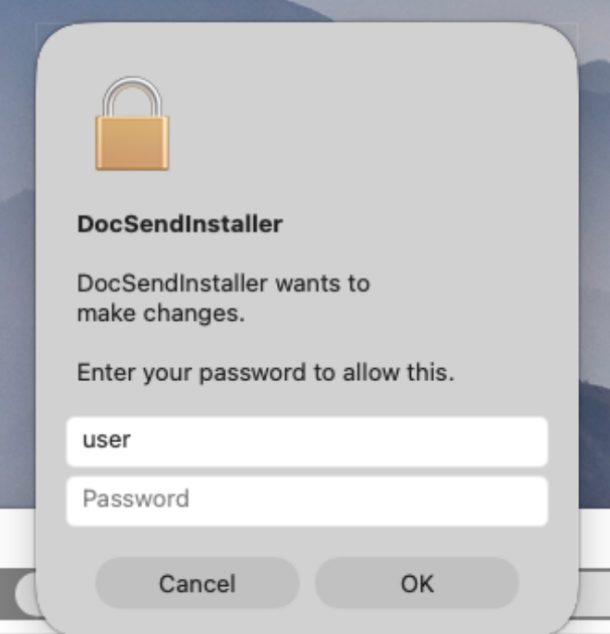
MacSync’in bilgi hırsızı bileşeni, kullanıcının indirdiğini sandığı uygulamanın görünümüne sahiptir. Çalıştırıldıktan sonra, sistem idarecisi hesabının parolasını talep etmektedir. Kullanıcı parolayı girdikten sonra ekranda, uygulamanın "hasarlı" olduğu ve çöp kutusuna taşınması gerektiğini belirten bir sistem bildirimi görüntülenmektedir. Bu sahte bildirim, kullanıcının dikkatini dağıtarak kötü amaçlı faaliyetin gerçekleşmesini maskelemektedir.
İnfostealer, cihazdan şu verileri toplamaktadır:
- Web tarayıcılarındaki veriler: gezinme geçmişi, çerezler, kayıtlı kimlik bilgileri
- Kripto cüzdan uygulamalarındaki veriler
- Telegram mesajlaşma verileri
- Cihazın oturum açma bilgileri ve parolaları
- Keychain dosyası içeriği
- Yüklü uygulamaların listesi
- Cihaz modeli ve donanım bilgileri
- SSH ve ZSH yapılandırmaları
- Diğer sistem ve kullanıcı bilgileri
Arka Kapı Bileşeninin İşlevleri
MacSync’in ikinci bileşeni olan arka kapı, meşru Finder uygulaması olarak gizlenmiş durumdadır. Bu bileşen saldırganlarına hedef sistemdeki verilere uzaktan erişim imkanı sağlamaktadır. Arka kapı aracılığıyla saldırganlar başlıca şu faaliyetleri gerçekleştirebilmektedir:
- Kullanıcının web tarayıcısına değiştirilmiş eklentileri uzaktan yükleme
- Kripto cüzdan eklentilerini kötü amaçlı olanlarla değiştirme
- Meşru Ledger kripto cüzdan uygulamasını kötü amaçlı bir kopyayla ikame etme
- Çeşitli sistem bilgilerini veya belirli kullanıcı dosyalarını toplama
- İstenildiğinde rastgele kod çalıştırma
Kaspersky Güvenlik Uzmanının Değerlendirmesi
Kaspersky Güvenlik Uzmanı Sergey Puzan tehditle ilgili şu değerlendirmede bulunmuştur:
"Yeni keşfedilen MacSync sürümü, sunduğu yeni yetenekler ve daha karmaşık hale getirilen enfeksiyon zinciriyle önceki varyantlardan belirgin şekilde ayrılmaktadır. Tehdit aktörleri, kurbanın cihazına ilk erişimi sağlamak adına sosyal mühendislik yöntemlerini hızlı bir tempoda geliştirmektedir. Bu nedenle, özellikle geliştiricisi güvenilir olmayan yeni uygulamalar yüklenirken çok temkinli olunmalıdır. Kullanıcılar, indirdikleri yazılımların orijinal geliştiriciye ait olup olmadığını her zaman resmi ve güvenilir kaynaklar aracılığıyla doğrulamalıdırlar."
İş Etkisi ve Organizasyonel Çıkarımlar
Işletim sistemi açısından macOS, geleneksel olarak Windows kadar kötü amaçlı yazılım tehdidi altında değerlendirilmemiş olsa da, bu olaylar söz konusu algının yanlış olduğunu göstermektedir. Bilgi hırsızları ve arka kapı yazılımlarının macOS’u hedef alması, özellikle kripto varlık sahibi ve hassas kurumsal veriye erişimi olan kullanıcılar için ciddi bir tehdit oluşturmaktadır. Sistem yöneticileri ve BT profesyonelleri, tüm platformlarda tehdit farkındalığını artırmalı, yazılım dağıtım politikaları oluşturmalı ve kullanıcı eğitimini sürdürmelidir.


