DDoS Saldırıları Darknet’te Aylık Yayın Abonesinden Daha Ucuza Sunuluyor
Darknet’te DDoS Hizmetleri: Erişilebilir Fakat Tehditkar
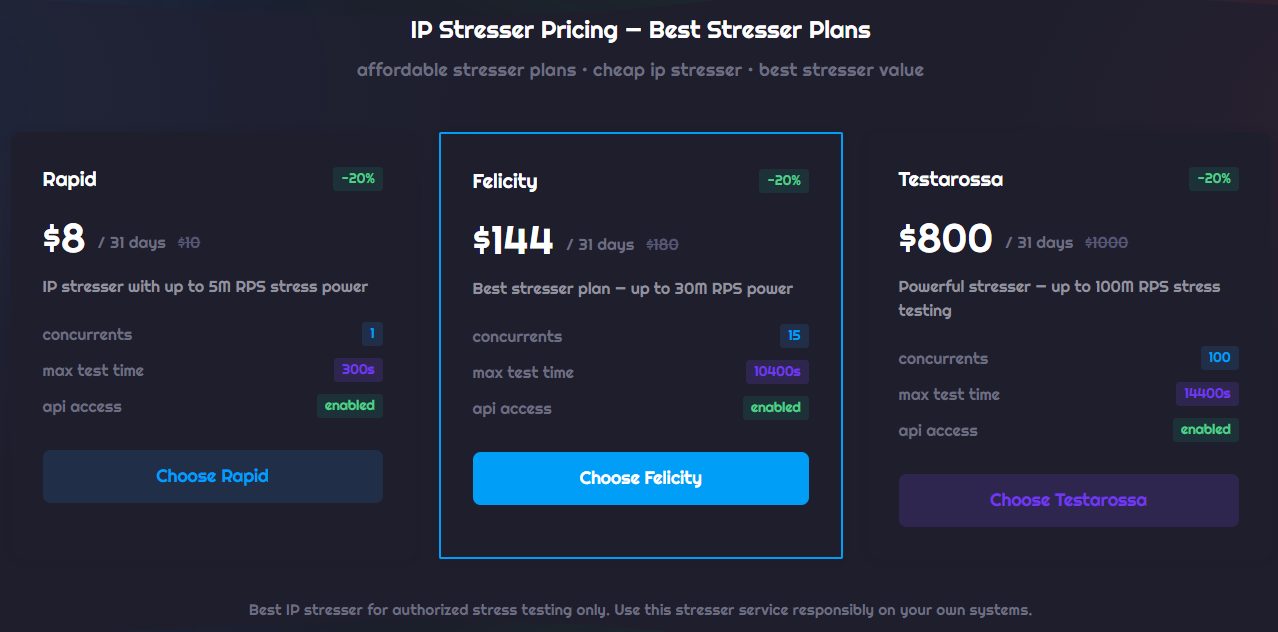
Kaspersky Digital Footprint Intelligence (DFI) uzmanlarının yeni araştırması, karanlık ağda (darknet) sunulan DDoS hizmetlerinin endüstrisini detaylı olarak incelemektedir. Araştırmaya göre, bu saldırılar hedef alındığı hizmet türü, saldırı süresi, hizmet sınırları ve sunulan özelliklere bağlı olarak 30 ila 2.000 dolar arasında fiyatlandırılmaktadır. Bu fiyat aralığı, birçok durumda aylık bir dijital yayın aboneliğinin maliyetinden daha düşüktür.
Kaspersky DFI ekibi, karanlık ve derin ağda DDoS ile ilişkili 256.000’den fazla paylaşımı analiz etmiş ve en az 2024 yılından bu yana aktif olan 148 tehdit aktörünü tespit etmiştir. Araştırma, bu aktörlerin operasyonel modelleri, fiyatlandırma stratejileri, pazarlama yaklaşımları ve pazar rekabetinin dinamiklerini kapsamlı şekilde ortaya koymaktadır.
DDoS Hizmet Modellerinin Tipolojisi
Darknet’teki DDoS saldırıları temel olarak üç farklı operasyon modeli üzerinden sunulmaktadır:
- Aracı Modeli: Saldırının gerçekleştirilmesi için üçüncü bir tarafla anlaşılan model. Saldırganlar, satın aldıkları hizmetin tamamını profesyonel olarak yürüten orta adamları kullanır.
- Hizmet Olarak DDoS (DDoS-as-a-Service): Abonelik temelli bir yapı. Kullanıcılar çevrim içi kontrol panelleri veya Telegram botları gibi araçlara erişim satın alarak kendi başlatmalarını sağlar.
- Otonom Model: Saldırganlar kendi betiklerini veya botnet altyapısını kullanarak saldırıları doğrudan yönetir.
Araştırmada incelenen 148 aktörün %65’i siber suç forumlarında, %35’i ise Telegram ve Discord gibi sosyal medya platformlarında hizmetlerini pazarlamaktadır.
Kullanılan Saldırı Teknikleri ve Yaygınlığı
Kaspersky DFI analizi, DDoS faaliyetlerinin iki ana katmanda yoğunlaştığını göstermektedir:
- Ağ Katmanı Saldırıları: Altyapıyı yoğun veri trafiğiyle felce uğratmaya odaklanır.
- Uygulama Katmanı Saldırıları: Web sitelerine ve çevrim içi hizmetlere doğrudan kesinti yaşatmayı hedefler.
Tehdit aktörlerinin %74’ü TCP (İletim Kontrol Protokolü), UDP (Kullanıcı Veri Bloğu Protokolü) ve DNS taşkınları gibi Katman 4 (L4) tekniklerini pazarlarken, sadece %9’u açıkça Katman 3 (L3) yöntemlerine atıfta bulunmaktadır. En dikkat çekici bulgu, Katman 7 (L7) saldırılarının vakaların %92’sinde yer alması ve en yaygın sunulan yöntem olmasıdır. Bu dağılım, hazır araçların yüksek erişilebilirliği ile internet tabanlı hizmetlerin görece savunmasızlığını yansıtmaktadır.
Güvenlik Açısından İçerimler
Kaspersky Digital Footprint Intelligence Analisti João Pedro Brandão e Silva, DDoS hizmetlerinin düşük maliyeti ve kolay erişilebilirliğinin, siber tehdit aktörleri için bu yöntemleri uygulanabilir bir seçenek haline getirdiğini belirtmiştir. Silva’ya göre, bazı saldırıların başlatılma maliyeti, aylık bir dijital yayın aboneliğinden ya da bir fincan kahveden bile daha düşük olabilmektedir.
Bu tablo, işletmelerin DDoS saldırılarına karşı dayanıklılığı temel siber güvenlik planlamalarının bir bileşeni olarak ele alması gerekliliğini ortaya koymaktadır. Aynı zamanda, tehdit ortamını anlamak, daha güçlü bir savunma stratejisinin başlangıcı kabul edilmektedir.
Önerilen Koruma Adımları
Kaspersky, kurumların siber güvenlik duruşunu güçlendirmek için aşağıdaki uygulamaları önermektedir:
- Dijital Risk Koruma Hizmetleri: Kurumsal dijital varlıkları izleyen ve açık web, derin ve karanlık web üzerindeki tehditleri tespit eden kapsamlı çözümlerin entegre edilmesi.
- Tehdit İstihbaratı: Darknet ve siber suç forumlarında ortaya çıkan yeni saldırı vektörleri ve tehdit aktörleri hakkında güncel bilgi sağlamak.
- Ağ Mimari İyileştirmesi: DDoS saldırılarına karşı direnç gösteren altyapı tasarımı ve redundans mekanizmaları.
- İzleme ve Yanıt Kapasitesi: DDoS saldırılarını hızlı şekilde tespit edip müdahale edebilecek operasyonel yeteneklerin geliştirilmesi.


