WordPress Çekirdek Açığı Kimliksiz Kullanıcılara Kod Çalıştırma İzni Veriyor
WordPress 6.9 ve 7.0 sürümlerinde keşfedilen kritik güvenlik açığı, kimliksiz saldırganların sunucuda kod çalıştırmasına olanak tanıyor. Açık WordPress çekirdeğinde yer…
WordPress 6.9 ve 7.0 sürümlerinde keşfedilen kritik güvenlik açığı, kimliksiz saldırganların sunucuda kod çalıştırmasına olanak tanıyor. Açık WordPress çekirdeğinde yer…
Bitdefender, WhatsApp'ın yeni kullanıcı adı özelliğine geçiş sırasında siber suçluların oltalama tuzakları hakkında uyarı yayımladı. Yapay aciliyet hissi yaratan sahte…
WatchGuard Technologies'in 2026 Siber Güvenlik Hijyen Raporu, çalışan davranışlarının KOBİ'ler için oluşturduğu görünmeyen siber riskleri ortaya koyuyor. Rapor verilerine göre,…
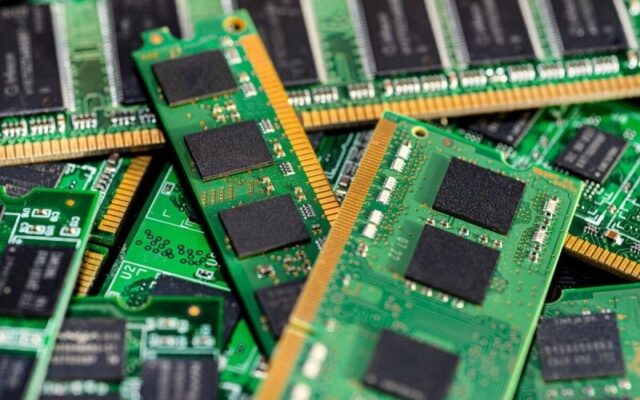
İki ABD milletvekili, Çin bellek (RAM) üreticilerine yönelik ihracat kısıtlamalarının katılaştırılmasını önermiş ve bu adımın küresel bellek krizini etkileyebileceğini belirtmiştir.
Bir hukuk firması, tüm sistem kaynaklarına erişim için tek bir yönetici parolası kullanmış ve bu uygulamanın sonucunda herhangi birinin yetkisiz…
Kaspersky Security for Mail Server yeni sürümünde yapay zeka tabanlı kimlik avı algılama, liste bağlantılama saldırısı tespiti ve "Risk Altındaki…
SonicWall, Secure Mobile Access 1000 serisi uygulamalarında aktif olarak istismar edilen iki sıfır-gün güvenlik açığını bildirmiştir. Bu açıklardan biri, yönetici…
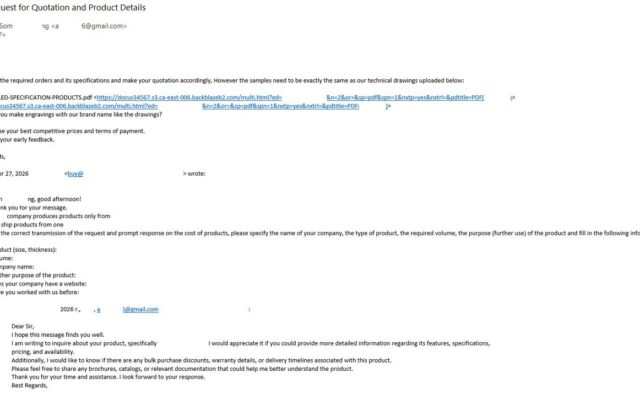
Kaspersky uzmanları, Avrupa, Asya ve Orta Doğu'daki üretim tesislerini hedef alan sofistike bir kimlik avı (phishing) kampanyasını tespit etti. Nisan…
ShinyHunters grubunun yöntemleriyle uyumlu saldırganlar, Salesforce platformunun herhangi bir açığını istismar etmeden OAuth bağlantılarını kötüye kullanarak kurumsal Salesforce ortamlarına uzun…
CISA, iCagenda ve Balbooa Joomla eklentilerindeki maksimum seviye iki güvenlik açığını yaygın saldırılar altında olduğu için İşletilen Açıklar kataloğuna ekledi.…