GitHub’da 1.900 Hesap Hacklenmiş, 30.000 Depo Kötüye Kullanılmış
Saldırganlar 1.900 GitHub hesabına erişerek 30.000'den fazla depoya kimlik bilgisi çalan iş akışları yerleştirmiştir. Olayı detaylı öğrenin.
Saldırganlar 1.900 GitHub hesabına erişerek 30.000'den fazla depoya kimlik bilgisi çalan iş akışları yerleştirmiştir. Olayı detaylı öğrenin.
ESET, Rusya yanlısı UAC-0099 tarafından kullanılan MATCHBOIL indiricisinin evrimini belgeledi. Ukrayna'daki ulaştırma, imalat ve enerji sektörleri hedef alındı.
Palo Alto Networks, PAN-OS'ta aktif olarak istismar edilen kritik uzaktan kod çalıştırma (RCE) açığı CVE-2026-0322 için güvenlik güncellemesi yayınladı.
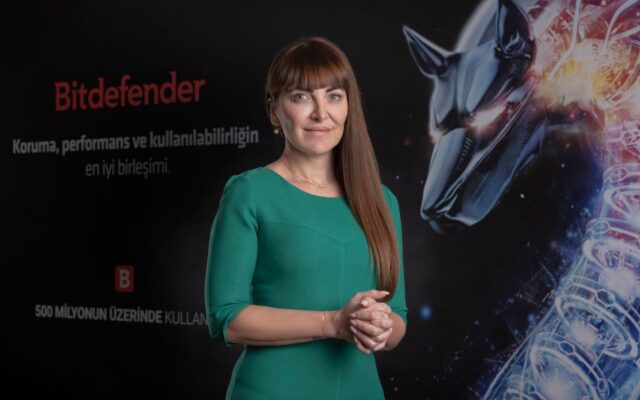
Bitdefender ve Laykon Bilişim'in açıkladığı yönetici hesaplarını koruma yöntemleri. En az yetki ilkesi, çok faktörlü kimlik doğrulama ve izleme stratejileri.
OpenAI mühendisinin San Francisco ofisinde yönetici toplantı odasında gizli kayıt cihazı yerleştirerek duyarlı görüşmeleri kaydetmeye çalıştığı iddia ediliyor.
Google'ın geliştirici belgelendirme altyapısındaki kimlik doğrulama gerektirmeyen RCE açığını kapatması 2 ay sürdü. Bug bounty ödülü 90.000 dolar.
Kaspersky araştırmasına göre darknet'teki DDoS saldırıları 30-2.000 dolar arası fiyatlandırılıyor. 148 aktif tehdit aktörü ve Katman 7 saldırıları en yaygın…
ESET, profesyonel görünen sahte platformlar üzerinden yürütülen ve Google hesaplarını hedef alan dolandırıcılık kampanyalarına karşı uyarıyor. İçerik üreticileri dikkat.
Daiichi Kosho'nun yüklenicisi Nippon Columbia'da malware enfeksiyonu 8,7 milyon müşteri ve çalışan kaydını ifşa etti. Veri güvenliği ve siber risk…
Kanadalı siber güvenlik executive Edward Dubrovsky, ShinyHunters hacker grubunun ölçünde FBI soruşturmasıyla bağlantılı suçlamalarla Pennsylvania'da tutuklandı.