Citrix, NetScaler’daki iki kritik RCE açığının saldırılarda kullanıldığını doğruladı
Citrix, NetScaler'daki iki kritik uzaktan kod çalıştırma (RCE) açığının aktif saldırılarda istismar edildiğini doğruladı. Güvenlik düzeltmeleri yayımlandı.
Citrix, NetScaler'daki iki kritik uzaktan kod çalıştırma (RCE) açığının aktif saldırılarda istismar edildiğini doğruladı. Güvenlik düzeltmeleri yayımlandı.
ShinyHunters çetesi, URL kodlama tekniklerini kullanarak Web Uygulama Güvenlik Duvarı kurallarını aşmak suretiyle Oracle PeopleSoft'ta CVE-2026-35273 zafiyetini geniş çapta istismar…
Güvenli dosya paylaşım yazılımı Kiteworks, olası bir sıfır gün saldırısına karşı müşterilerine 6 saatlik sunucu kapalı kalma önerisinde bulundu.
MacSync malware'inin yeni varyantı, macOS sistemlerine yerel yükler iletmek için açık iCloud takvim etkinliklerinden faydalanıyor.
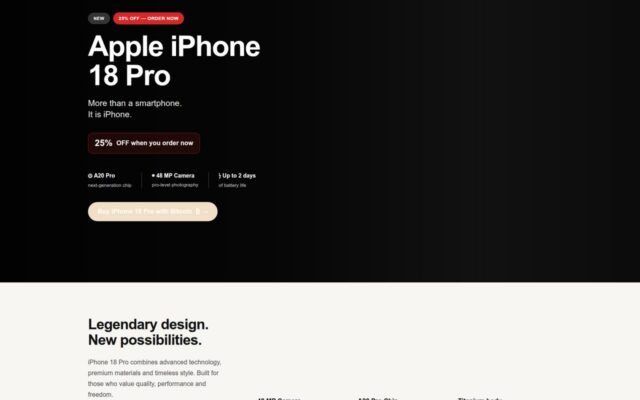
Kaspersky, iPhone 18 lansmanının ardından ortaya çıkan sahte satış sitelerini tespit etti. Dolandırıcılar, cazip indirimler ve ödeme seçenekleriyle kişisel veri…
Kod örneklerinde yaygın olarak kullanılan third-party.com, sahte Cloudflare doğrulama sayfasını barındırarak Windows kullanıcılarını hedef alan saldırıları yayıyor.
WatchGuard'ın 2026 ilk yarı tehdit raporuna göre saldırganlar yapay zeka ile hedefli zararlı yazılımlar üretiyor, ağ saldırıları % 79 düşüş…
Kaspersky araştırması, dünya genelindeki kuruluşların %75'inin önümüzdeki yıl BT güvenlik fonksiyonlarını güçlendirmeyi planladığını ortaya koyuyor. Türkiye'de bu oran %73.
Güvenlik araştırmacıları, yetkili erişimi olan saldırganların sahte MFA sağlayıcıları kaydederek kullanıcı şifrelerini çalabileceği saldırı yöntemini ortaya koydular.
Kaspersky GERT ekibi, Active Directory GPO'larını kötüye kullanan Payload fidye yazılımını ortaya çıkardı. Dosya şifrelemesine ihtiyaç duymayan yeni saldırı yöntemi.