Kaspersky, Barkod Okuyuculardaki Güvenlik Açıklarını Tespit Etti: Depo Ağlarına Doğrudan Saldırı Vektörü
Kaspersky Araştırmasından Ortaya Çıkan Güvenlik Tehdidi
Kaspersky Security Services araştırma ekibi, Bali’de düzenlenen Security Analyst Summit 2026’da, depolar ve perakende tesislerinde yaygın olarak kullanılan barkod okuyuculardaki kritik güvenlik açıklarını kamuoyuna duyurmuştur. Araştırma, bir depo altyapısında yer alan cihazlar üzerinden gerçekleştirilebilecek farklı siber saldırı yöntemlerinin sistematik olarak incelenmesi sonucunda ortaya çıkmıştır.
Modern Depo Ekosisteminin Karmaşık Yapısı ve Riskleri
Günümüzün depo tesisleri, yalnızca ürün depolama alanlarından ibaret değildir. Birden fazla teknoloji ve cihazın entegre olduğu karmaşık dijital ekosistemlere dönüşmüş durumdadırlar. Operasyonlardaki kesintiler veya teslimat gecikmelerinin ciddi mali ve itibar kayıplarına neden olabileceği bu ortamlarda, güvenlik riskleri lojistik zincirinin bütünlüğünü tehdit etmektedir.
Küresel e-ticaret satışlarının 2019’dan günümüze yaklaşık iki katına çıkarak 6 trilyon doların üzerine ulaşması, tedarik zincirlerinin kesintisiz işlemesinin önemini daha da artırmıştır.
Barkod Okuyucu Mimarisi ve Kimlik Doğrulama Zafiyeti
Klasik depo kurulumlarında, el tipi barkod okuyucular, baz istasyonuyla kablosuz iletişim kurmaktadır. Baz istasyonu ise bir iş istasyonuna veya diğer iş sistemlerine bağlanmaktadır. Bu sistemin temel güvenlik zafiyeti, baz istasyonu ile barkod okuyucular arasında herhangi bir kimlik doğrulama mekanizmasının bulunmamasıdır.
Kaspersky araştırması, bu kimlik doğrulama eksikliğinin barkod okuyucuları, depo ortamındaki operasyonel teknoloji (OT) ağına doğrudan saldırı giriş noktası haline getirebileceğini ortaya koymaktadır.
Bluetooth Tabanlı Saldırı Vektörü ve Çalışma Mekanizması
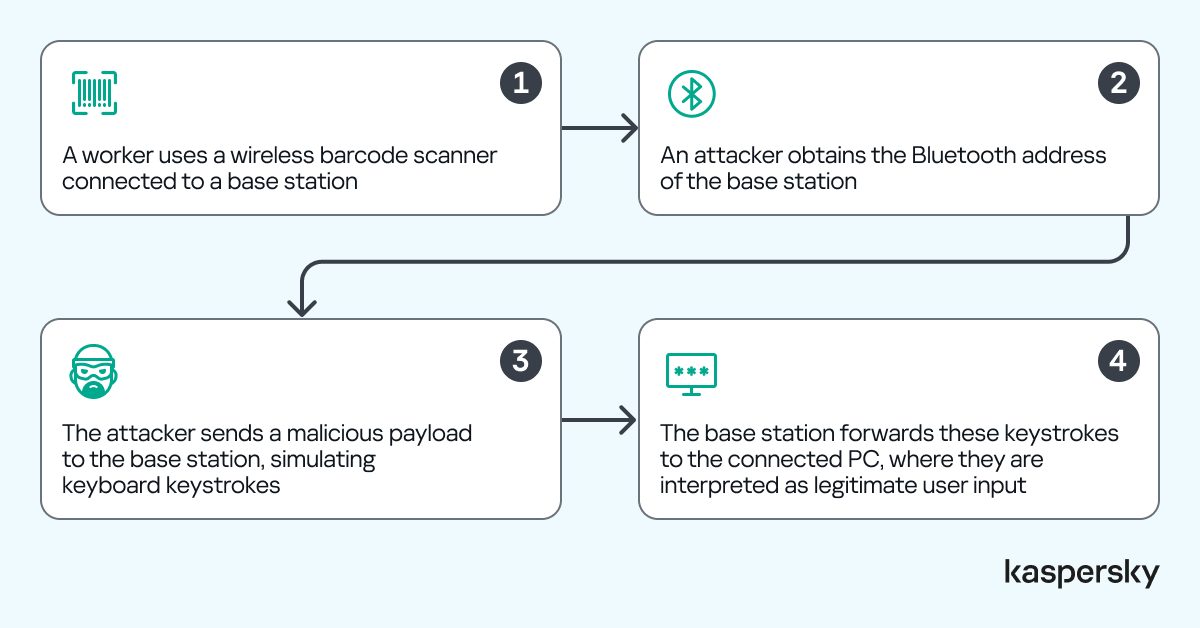
Araştırılan saldırı yöntemi, barkod okuyucunun kablosuz Bluetooth bağlantısı üzerinden gerçekleştirilmektedir. Saldırganın cihazın kapsama alanında bulunması halinde:
- Saldırgan, Bluetooth trafiğini pasif olarak dinleyerek baz istasyonunun Bluetooth adresini tespit edebilmektedir.
- Ardından kurulan Bluetooth bağlantısı üzerinden, baz istasyonuna kötü amaçlı bir veri yükü göndererek klavye tuş vuruşlarını taklit etmektedir.
- Baz istasyonu bu tuş vuruşlarını, bağlı bilgisayara ileyen meşru bir kullanıcı girişi olarak iletmektedir.
- Hedef bilgisayar bu komutları, yetkili bir kullanıcıdan gelen girişler olarak algılayıp yürütmektedir.
Bu mekanizma sayesinde saldırgan, yetkisiz komutları çalıştırma ve sistemi kontrol altına alma imkânı elde etmektedir.
İlk Erişim Noktası Olarak Barkod Okuyucu
Saldırgan, bu yöntemle depo ağı içerisinde ilk kalıcı erişim noktasını (initial foothold) elde etmektedir. Barkod okuyucu, sisteme sızılmak için bir basamak görevi görmektedir. Ele geçirilen bilgisayarın operasyonel ortamdaki güvenilir konumu ve kritik sistemlerle doğrudan bağlantısı, bu saldırı vektörünün gerçek tehdit boyutunu ortaya koymaktadır.
Sektör Genelindeki Yayılım ve Etki Alanı
Araştırmacılar, bu saldırı yönteminin birden fazla üreticinin cihazlarında gözlemlendiğini belirtmektedir. Barkod okuyucular, depo sektöründe ve perakende ortamlarında yaygın olarak kullanılmaktadır. Bu nedenle güvenlik açığının etki alanı, yalnızca depo sektörü ile sınırlı değildir; operasyonel teknoloji cihazlarının yoğun biçimde kullanıldığı tüm endüstri alanlarını kapsamaktadır.
Sonuç ve Güvenlik Önerileri
Kaspersky’nin araştırması, OT/IoT cihazlarındaki güvenlik açıklarının, modern lojistik ve perakende ortamlarında ne kadar kritik tehdit oluşturabileceğini açıkça göstermektedir. Tedarik zinciri bütünlüğü ve operasyonel güvenliğin sağlanması için, cihaz üreticileri, sistem yöneticileri ve güvenlik profesyonellerinin bu tür açıklara karşı proaktif önlemler alması gerekmektedir.


