Kaspersky: Kullanılmayan Alan Adları Gizli Veri Toplama Tehdidi Oluşturuyor
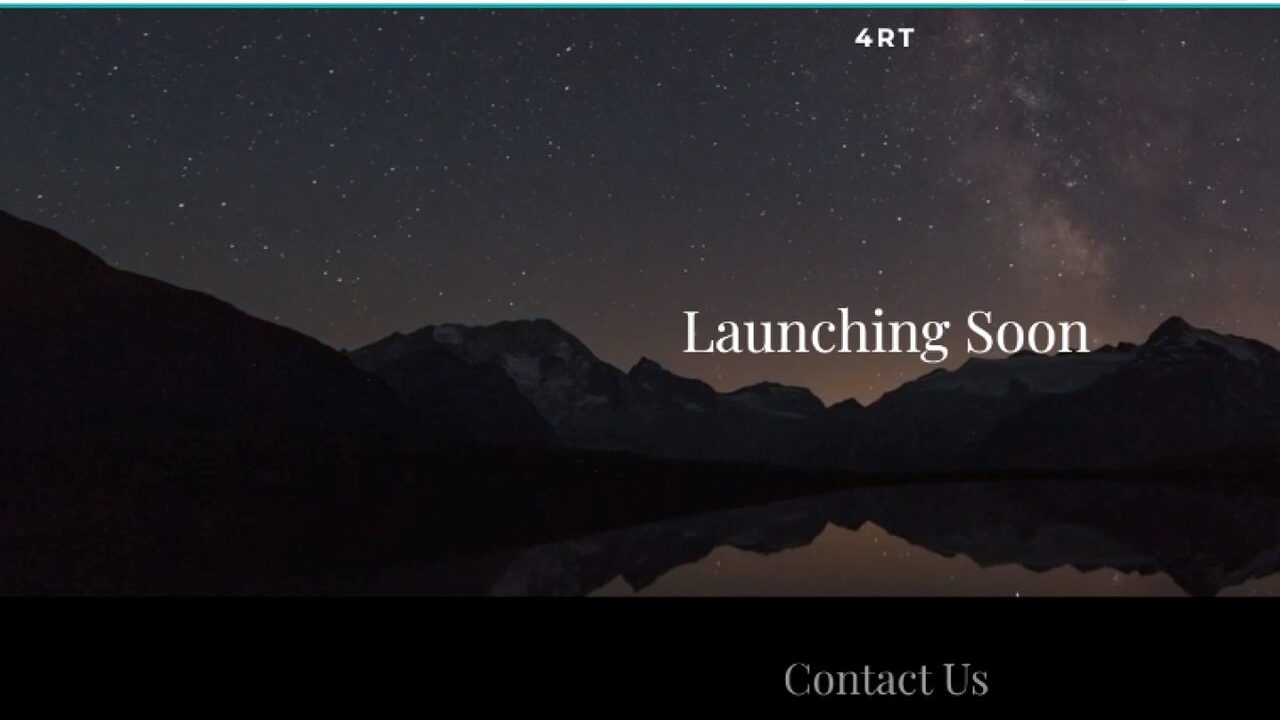
Kullanılmayan Alan Adlarının Gizli Tehditler Barındırması
Kaspersky’nin uyarısına göre, siber dolandırıcılar kayıtlı fakat aktif olmayan "kullanılmayan alan adlarını" kullanıcıların hassas kişisel verilerini ele geçirmek amacıyla istismar etmektedir. İlk bakışta hata sayfası, reklam ya da basit bir yer tutucu olarak görünen bu web siteleri, kullanıcıları gizlilik ihlalleri ve kimlik hırsızlığı riskiyle karşı karşıya bırakmaktadır.
Boş Sayfaların Arkasında Ne Gizlidir?
Parked domain (kullanılmayan alan adı) olarak bilinen bu sayfalar, kayıtlı olmasına rağmen tam anlamıyla geliştirilmemiş veya aktif bir web sitesine ev sahipliği yapmayan web adresleridir. Çoğunlukla boş bir ekran, "Yakında" yer tutucu metni veya "Alan adı satılık" bildirimi göstermektedir.
Ancak bu görünüşe rağmen, bu sayfaların arka planında kullanıcıların fark etmeyeceği şekilde çalışan kötü amaçlı veya istenmeyen betikler bulunabilmektedir. Bu sayfaları ziyaret etmek dahi aşağıdaki verilerin kullanıcı bilgisi olmaksızın toplanmasını tetikleyebilir:
- IP adresi ve coğrafi konum bilgisi
- User-Agent verileri (tarayıcı ve cihaz kimliği)
- Çerez tanımlayıcıları
- Canvas, WebGL, WebRTC gibi tekniklerle tarayıcı parmak izi (Browser Fingerprinting)
- Dijital ses profilleme (Audio Fingerprinting)
Gelişmiş Tracking Teknikleri
Kötü amaçlı aktörler, geleneksel çerezlerin yerine tarayıcı parmak izleme tekniklerini kullanarak kullanıcıları internet üzerinde takip etmektedir. Cihazın donanım özelliklerinden (görüntü ve ses oluşturma biçimi) türetilen bu benzersiz kimlikler, kullanıcıyı yeniden tanımlamaya olanak tanımaktadır.
Toplanan veriler reklam ağlarına aktarılarak, kullanıcıların bilgisi veya onayı olmaksızın detaylı ve hedefli profiller oluşturulmaktadır.
Typosquatting ve Kötü Amaçlı Yönlendirmeler
Gizli veri toplamanın ötesinde, bu alan adları doğrudan siber güvenlik tehditleri de oluşturmaktadır:
- Typosquatting: URL yazarken yapılan basit yazım hatası, kullanıcıyı kötü amaçlı veya kimlik avı amacı taşıyan web sitelerine yönlendirebilir
- Otomatik yönlendirmeler: Ziyaretçiler, sahte platformlara, yetişkin içeriğine veya çevrim içi kumarhane sitelerine otomatik olarak yönlendirilebilir
- Oturum açma bilgisi ve finansal veri hırsızlığı: Kimlik avı sitelerine yönlendirilen kullanıcıların hassas kimlik bilgileri ele geçirilebilir
- Drive-by download saldırıları: Kullanıcı bilgisi olmaksızın cihaza kötü amaçlı yazılım indirilerek yüklenebilir
Kurumsal ve Kişisel Güvenliğe Etki
Kaspersky Web İçeriği Uzmanı Svyatoslav Kravtsov, konuyla ilgili değerlendirmesinde: "Çoğu kullanıcı boş bir web sayfasının tamamen zararsız olduğunu düşünebilir, ancak bu oldukça tehlikeli bir yanılgıdır. Boş bir sayfa, kullanıcı farkına varmadan cihazın dijital ayak izini gizlice tarayabilir ve reklam ağlarının kullanması için veri toplayabilir. Kullanılmayan alan adlarından herhangi birine erişim, yalnızca kişisel verileri değil, finansal güvenliği ve kurumsal sistemlere erişimin güvenliğini risk altına almaktadır" ifadelerini kullanmıştır.
İş ortamında bu tür sitelerin erişilmesi, kurumsal veri sızıntıları ve sistem güvenliğinin tehlikeye girmesine neden olabilmektedir.


