Kaspersky, Zoom ve DocuSign’ı Taklit Eden Kapsamlı Oltalama Kampanyasını Tespit Etti
Kaspersky’nin Tespit Ettiği İki Aşamalı Oltalama Kampanyası
Kaspersky siber güvenlik ekibi, son aylarda resmi Zoom ve DocuSign e-postalarını taklit eden geniş çaplı bir oltalama kampanyasını tespit etti. Tatil sezonunun ardından başlayan bu kampanya, sosyal mühendislik taktiklerinin hâlâ etkili bir saldırı vektörü olduğunu gözler önüne sermektedir.
Saldırının Birinci Dalgası: DocuSign Kimliğiyle E-postalar
Saldırının ilk aşamasında dolandırıcılar, DocuSign’dan resmi yazışma gibi görünen e-postalar gönderdiler. Hedef bölgeler Orta Doğu, Latin Amerika, Batı Avrupa, Rusya, Ermenistan ve Azerbaycan’daki kurumsal hesaplar olmuştur. Tüm e-postalar, kurum içi kimlik bilgilerini elde etmek amacıyla tasarlanmış kimlik avı (phishing) bağlantıları içermektedir.
İkinci Dalgası: Zoom Taklidi ile Hesap Askıya Alma Tehdidi
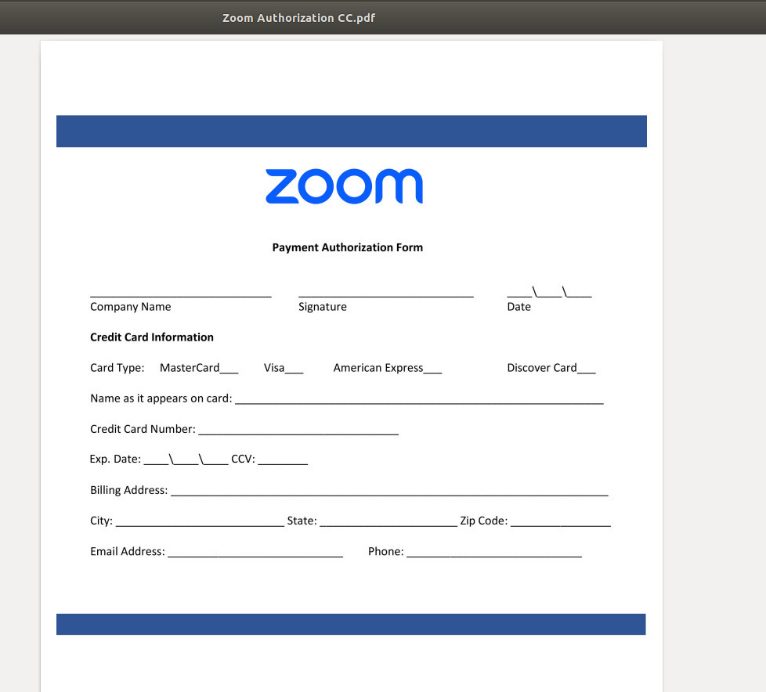
Yaklaşık bir hafta sonra başlayan ve günümüzde devam eden ikinci dalga, saldırganların Zoom resmi bildirimlerini taklit etmesini içermektedir. Bu e-postalarda, kullanıcı hesaplarının askıya alınacağı yönünde bildirim yapılarak panik oluşturulmuştur. Kampanyada iki temel mekanizma kullanılmıştır:
- Alıcıları sahte kimlik avı sayfalarına yönlendiren kötü niyetli bağlantılar
- Kişisel verileri ve kredi kartı bilgilerini toplamayı amaçlayan yerleşik form öğeleri
Tespit Edilen Tehdit Ölçeği
Eylül 2026 itibarıyla, bu kampanya kapsamında tespit edilen oltalama e-postası sayısı bin adedi aşmış durumdadır. Bu sayı, saldırının geniş bir kurumsal kesimi etkilediğini ve hâlâ aktif olduğunu göstermektedir.
Uzman Değerlendirmesi
Kaspersky E-posta Tehditlerinden Koruma Grubu Müdürü Andrey Kovtun, konuyla ilgili şu görüşü paylaşmıştır:
"Hızla gelişen teknoloji ve yapay zekanın yaygınlaşmasıyla birlikte kullanıcılara çoğunlukla karmaşık ve sofistike dolandırıcılık yöntemlerini nasıl ayırt edeceklerini anlatıyoruz. Ancak eski ve ilkel yöntemler varlığını sürdürmeye devam ediyor. Üstelik bu sadelik kimi zaman oldukça işe yarayabiliyor; zira yoğun e-posta trafiği arasında çalışanlar en belirgin oltalama işaretlerini bile gözden kaçırabiliyor. Dolandırıcılar da resmi yazışmaları başarıyla taklit edebilmek adına kurumsal dünyada yaygın olarak kullanılan popüler markaları seçiyor. Yine de bu tür düşük teknolojili taktiklerin kurumsal güvenlik çözümleri tarafından kolaylıkla yakalanması gerekir; bir şirketin siber güvenliği yalnızca çalışanların dikkatine bırakılmamalıdır."
Önerilen Koruma Önlemleri
Kaspersky uzmanları, kurumsal ortamı bu tür saldırılara karşı korumak için aşağıdaki adımları önermektedir:
E-posta Güvenliğinin Otomatikleştirilmesi: Kurumsal e-postaları spam, zararlı yazılım ve her türlü oltalama girişimine karşı koruyan Kaspersky Security for Mail Server gibi özel güvenlik çözümleri tercih etmek. Bu tür çözümler, geleneksel ve yapay zeka destekli yeni nesil oltalama girişimlerini tespit edebilen sezgisel analiz mekanizmaları sunmaktadır.
Düzenli Farkındalık Eğitimleri: Çalışanların siber güvenlik bilincini artırmak ve insan faktöründen kaynaklanan güvenlik risklerini en aza indirmek için periyodik eğitimler düzenlemek.
Bütünleşik Koruma Katmanı Oluşturma: Uç nokta tehdit korumasını çalışan odaklı risk yönetimiyle birleştiren kapsamlı bir güvenlik modeli uygulamak. KOBİ’ler için tasarlanan Kaspersky Small Office Security Premium gibi çözümler, personelin oltalama tuzaklarına düşmesini engelleme, zararlı bağlantıları bloke etme ve çalışanları eğitme konularında yardımcı olmaktadır.


